数字货币到底能不能被篡改?八年链上审计工程师的大实话
数字货币到底能不能被篡改?八年链上审计工程师的大实话
"不可篡改"是数字货币最响亮的标签,但这个说法只说对了一半。我做了八年以太坊底层开发和链上安全审计,深知系统每一层都有被动手脚的缝隙。
共识机制常被当作信任根基,但并非铁板一块。当验证节点掌控超51%权益,出块顺序和交易确认就能被人为干预。2014年以太坊经典分叉、多次L1重组都是实例。MEV套利者重排交易,实质上也在篡改区块内的执行顺序。
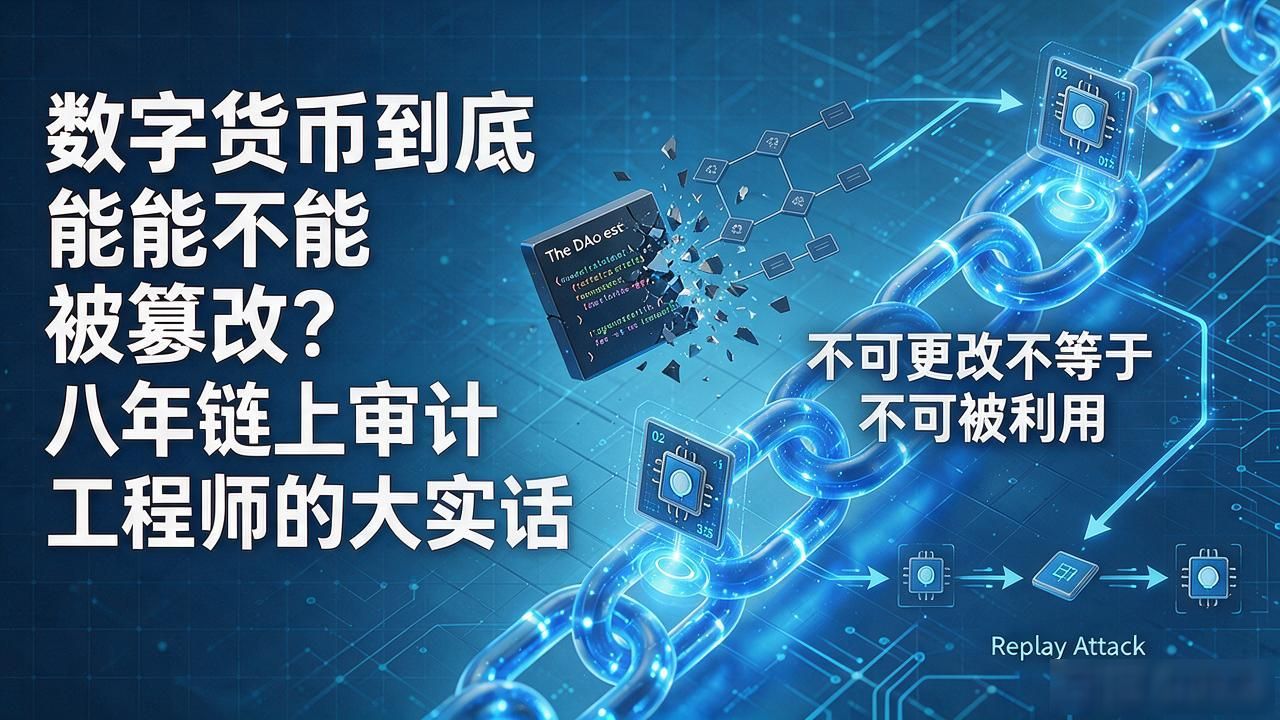
智能合约不可更改不等于不可被利用。2016年The DAO事件里,开发者漏写递归调用限制,攻击者借一个漏洞分走六成资金。更隐蔽的是重放攻击:同一段交易在不同链上重复执行,账户余额就这样被悄悄改写。组合调用路径才是真正的雷区。
最薄弱的一环其实是私钥管理。链上不存用户名密码,私钥就是全部资产凭证。密钥一旦泄露,任何人都能合法转移你的代币,链上记录看着正常,归属却已被彻底改写。2023年多起交易所冷钱包被盗,本质就是密钥控制权被篡改,而这层几乎没有容错。
单链再安全,跨链桥和预言机一介入数字货币技术可篡改,信任假设就变了。中继节点被攻破后数字货币到底能不能被篡改?八年链上审计工程师的大实话,伪造证明能让桥增发代币——2022年Ronin Bridge被黑六亿美元就是典型。预言机喂价一旦被污染,DeFi借贷清算逻辑全部基于错误数据执行,整个经济模型从底层被改写。